ブロックチェーンと分散型台帳(DLT)は似ている言葉ですが、意味や使われ方に違いがあります。本記事では「ブロックチェーン」を中心に、DLTとの違い、仕組み、実際の利用場面、初心者が注意すべき点、リスクと対策、ニュースを読む際の着眼点までを分かりやすく解説します。
基本概念
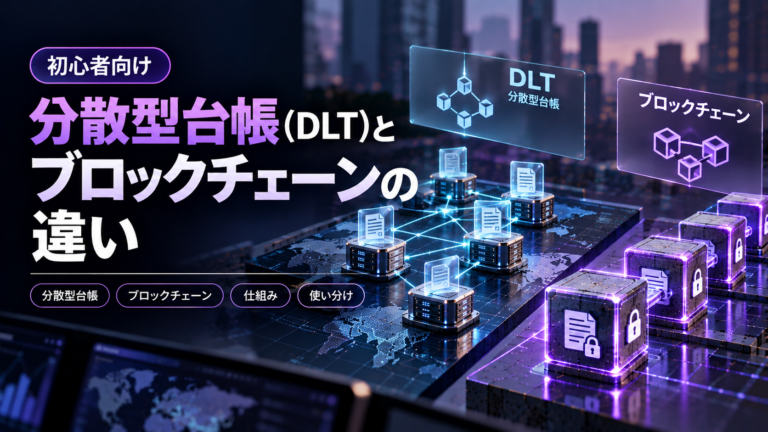
分散型台帳(Distributed Ledger Technology、DLT)は、取引情報やデータを複数のノード(参加者)で共有・同期する仕組みの総称です。一方、ブロックチェーンはDLTの一形態で、取引を「ブロック」にまとめ、時間順に鎖(チェーン)でつなげて保存する方式を指します。つまり、すべてのブロックチェーンはDLTですが、すべてのDLTがブロックチェーンというわけではありません。
仕組み
ブロックチェーンでは新しい取引が発生すると、それらを集めてブロックを作り、そのブロックを既存のチェーンに追加します。ブロック追加の合意は、Proof of Work(作業証明)やProof of Stake(ステーク証明)などのコンセンサスアルゴリズムで行われます。DLTでは必ずしもブロックにまとめる必要はなく、合意方法やデータ構造は実装により様々です。許可型(permissioned)DLTは参加者を限定し、企業間の相互監査や効率化に向く設計が多いのに対し、公開型ブロックチェーンは誰でも参加・検証できる設計です。
実際の使い方・利用場面
ブロックチェーンやDLTは次のような場面で使われます。
- 暗号資産(仮想通貨)の送金と記録:公開型ブロックチェーンで取引履歴が管理されます。
- スマートコントラクトやDeFi:自動執行される契約で資産の管理・取引を行います(ブロックチェーン上)。
- 企業間の台帳共有:許可型DLTで信用情報やサプライチェーンの記録を共有します。
- トークン化やデジタル資産管理:資産の所有権をチェーン上で表現します。
実用上は、ウォレットで秘密鍵を管理し、取引を作成してブロックチェーンに送信します。取引は手数料(ガス代)を払ってネットワークに取り込まれ、確認(コンファメーション)を経て最終的に台帳に記録されます。
初心者が注意したいポイント
- ウォレットと管理形態:取引所などが資産を管理する「カストディアル(custodial)」と、自分で秘密鍵を保管する「ノンカストディアル」があります。どちらかを理解して選ぶこと。
- 秘密鍵・シードフレーズ:紛失や流出は資産喪失につながるため、オフラインでの保管やハードウェアウォレットの検討を推奨します。
- 送金先アドレスとネットワーク:同じトークンでも対応ネットワークが異なる場合があり、誤送金で取り戻せないことがあります。送金前にネットワーク(例:Ethereum、BSCなど)とアドレス形式を必ず確認してください。
- 手数料と承認時間:ネットワークの混雑で手数料が上昇し、処理が遅れることがあります。送金前に予想手数料をチェックし、小額でのテスト送金を行うと安心です。
- スマートコントラクトとのやり取り:DeFiやDApp利用時はコントラクトアドレス、許可(Approve)設定、スリッページ許容などを確認してください。
リスクと安全対策
ブロックチェーン/DLT利用に伴う代表的なリスクと対策は次の通りです。
- フィッシング・偽サイト:公式URLと署名を確認し、ブラウザ拡張やメールのリンクは慎重に扱う。二段階認証(2FA)を有効にする。
- 秘密鍵流出:シードフレーズをオンライン保存しない、ハードウェアウォレットの利用を検討する。
- スマートコントラクトのバグ:利用前に監査情報やコミュニティ評価を確認し、信用の低いコントラクトへ大金を入れない。
- ブリッジ・クロスチェーンの脆弱性:資産移動の際はブリッジの仕組みと過去の脆弱性を確認する。可能なら少額でのテストを行う。
- 取引の不可逆性:ブロックチェーン上の取引は基本的に取り消せないため、アドレスや金額は何度も確認する。
ニュースを見るときのポイント
関連ニュースを読む際は次に注意してください。
- セキュリティ事故の内容:盗難かバグか運営ミスかで対応や影響範囲が変わります。
- プロトコル変更やフォーク:合意ルールの変更は手続きや互換性に影響するため、保有資産やウォレットの対応を確認する。
- 取引所やサービスの対応:預け入れ・出金制限、サポート方針の変更が発表されることがあります。
- 流動性と手数料の変化:ネットワーク混雑や大口売買は手数料や取引の成立に影響します。
まとめ
分散型台帳(DLT)はデータを複数で共有する広い概念で、ブロックチェーンはその中の一つの技術です。実際に使う前には、管理形態(カストディアル/ノンカストディアル)、秘密鍵の扱い、対応ネットワーク、手数料や確認時間、スマートコントラクトの信頼性を確認しましょう。取引は基本的に不可逆であり、フィッシングやバグ、ブリッジの脆弱性など複数のリスクがあるため、段階的な確認と小額テスト、公式情報の確認を習慣にすることが重要です。